Brecha de seguridad permite acceso remoto a funciones de camioneta BYD
Un investigador de ciberseguridad demostró vulnerabilidades en el sistema de infoentretenimiento de una BYD Shark 6, logrando acceder a datos vinculados desde un teléfono móvil.
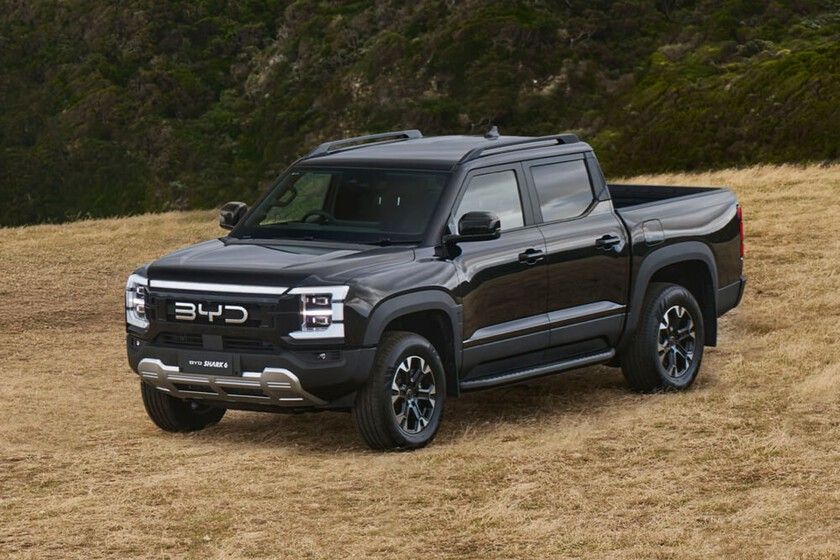
Un investigador de ciberseguridad logró vulnerar los protocolos de protección de una camioneta BYD Shark 6, obteniendo control remoto sobre diversas funciones del vehículo sin necesidad de una contraseña. El incidente, reportado este jueves, pone de manifiesto los riesgos asociados a la hiperconectividad de los nuevos modelos eléctricos e híbridos que circulan actualmente en las carreteras de México.
Durante la demostración técnica, el atacante no solo consiguió manipular sistemas internos de la unidad, sino que logró una intrusión en el ecosistema digital sincronizado. Al aprovechar debilidades en la interfaz del tablero, el hacker pudo acceder a registros de llamadas, contactos telefónicos y datos personales alojados en un iPhone que se encontraba vinculado mediante el sistema de infoentretenimiento del vehículo.
La posibilidad de escuchar conversaciones dentro de la cabina y extraer información sensible desde un dispositivo móvil externo ha generado preocupaciones sobre la privacidad del usuario. Expertos en tecnología sugieren que este tipo de fallas ocurren cuando los estándares de encriptación entre el hardware del automóvil y las aplicaciones de terceros no son lo suficientemente robustos para bloquear accesos no autorizados.
Ante este escenario, la industria automotriz en México enfrenta el reto de fortalecer sus protocolos de ciberseguridad. Se espera que las empresas fabricantes implementen actualizaciones de software de manera remota para cerrar las brechas identificadas, mientras las autoridades de protección al consumidor exhortan a los usuarios a revisar los permisos otorgados a los dispositivos vinculados a sus vehículos.
Hasta el momento, no se han reportado incidentes de robo o extorsión derivados de esta vulnerabilidad específica en territorio nacional. No obstante, el caso subraya la necesidad de que los usuarios mantengan sus sistemas operativos actualizados y sean cautelosos al sincronizar teléfonos inteligentes con sistemas de infoentretenimiento que carecen de capas adicionales de autenticación.